Logto は、モダンなアプリや SaaS 製品向けに設計された Auth0 の代替です。 Cloud と オープンソース の両方のサービスを提供し、アイデンティティと管理 (IAM) システムを迅速に立ち上げるのに役立ちます。認証 (Authentication)、認可 (Authorization)、マルチテナント管理を すべて一つに まとめて楽しんでください。
Logto Cloud で無料の開発テナントから始めることをお勧めします。これにより、すべての機能を簡単に探索できます。
この記事では、Android (Kotlin / Java) と Logto を使用して、Hugging Face サインイン体験(ユーザー認証 (Authentication))を迅速に構築する手順を説明します。
前提条件
- 稼働中の Logto インスタンス。紹介ページ をチェックして始めてください。
- Android (Kotlin / Java) の基本的な知識。
- 使用可能な Hugging Face アカウント。
Logto でアプリケーションを作成する
Logto は OpenID Connect (OIDC) 認証 (Authentication) と OAuth 2.0 認可 (Authorization) に基づいています。これは、複数のアプリケーション間でのフェデレーテッドアイデンティティ管理をサポートし、一般的にシングルサインオン (SSO) と呼ばれます。
あなたの ネイティブアプリ アプリケーションを作成するには、次の手順に従ってください:
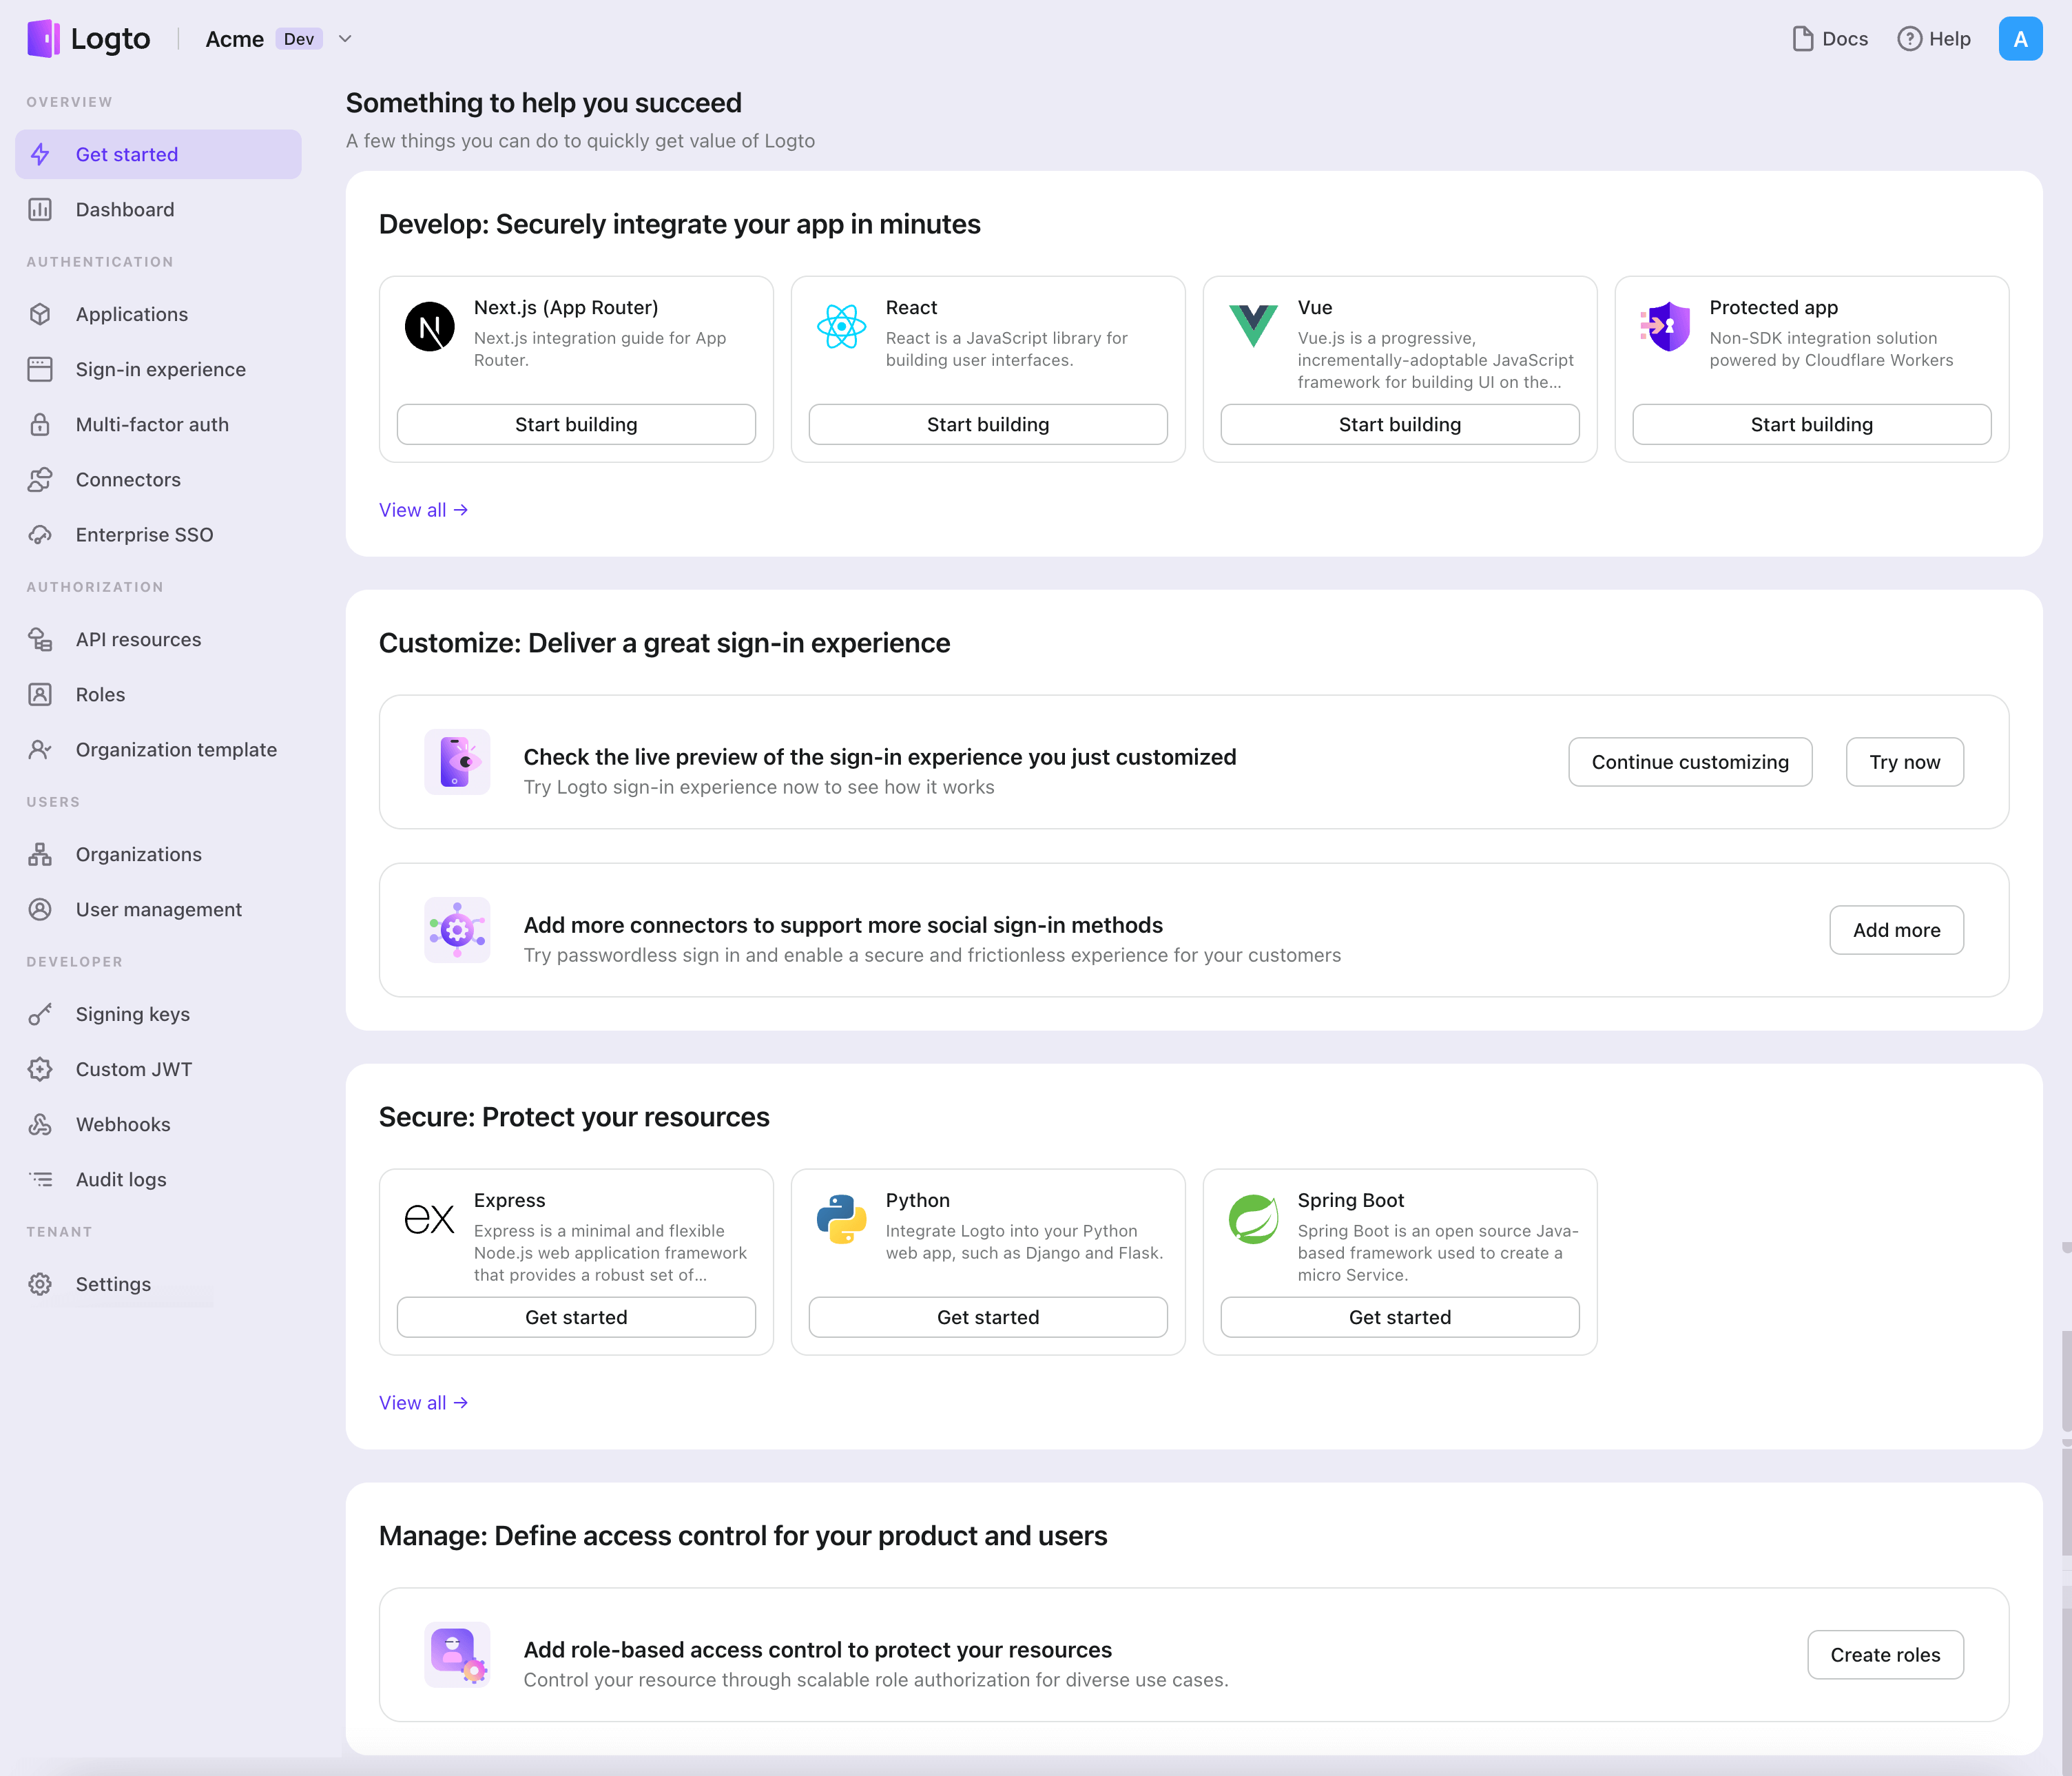
- Logto コンソール を開きます。「Get started」セクションで、「View all」リンクをクリックしてアプリケーションフレームワークのリストを開きます。あるいは、Logto Console > Applications に移動し、「Create application」ボタンをクリックします。
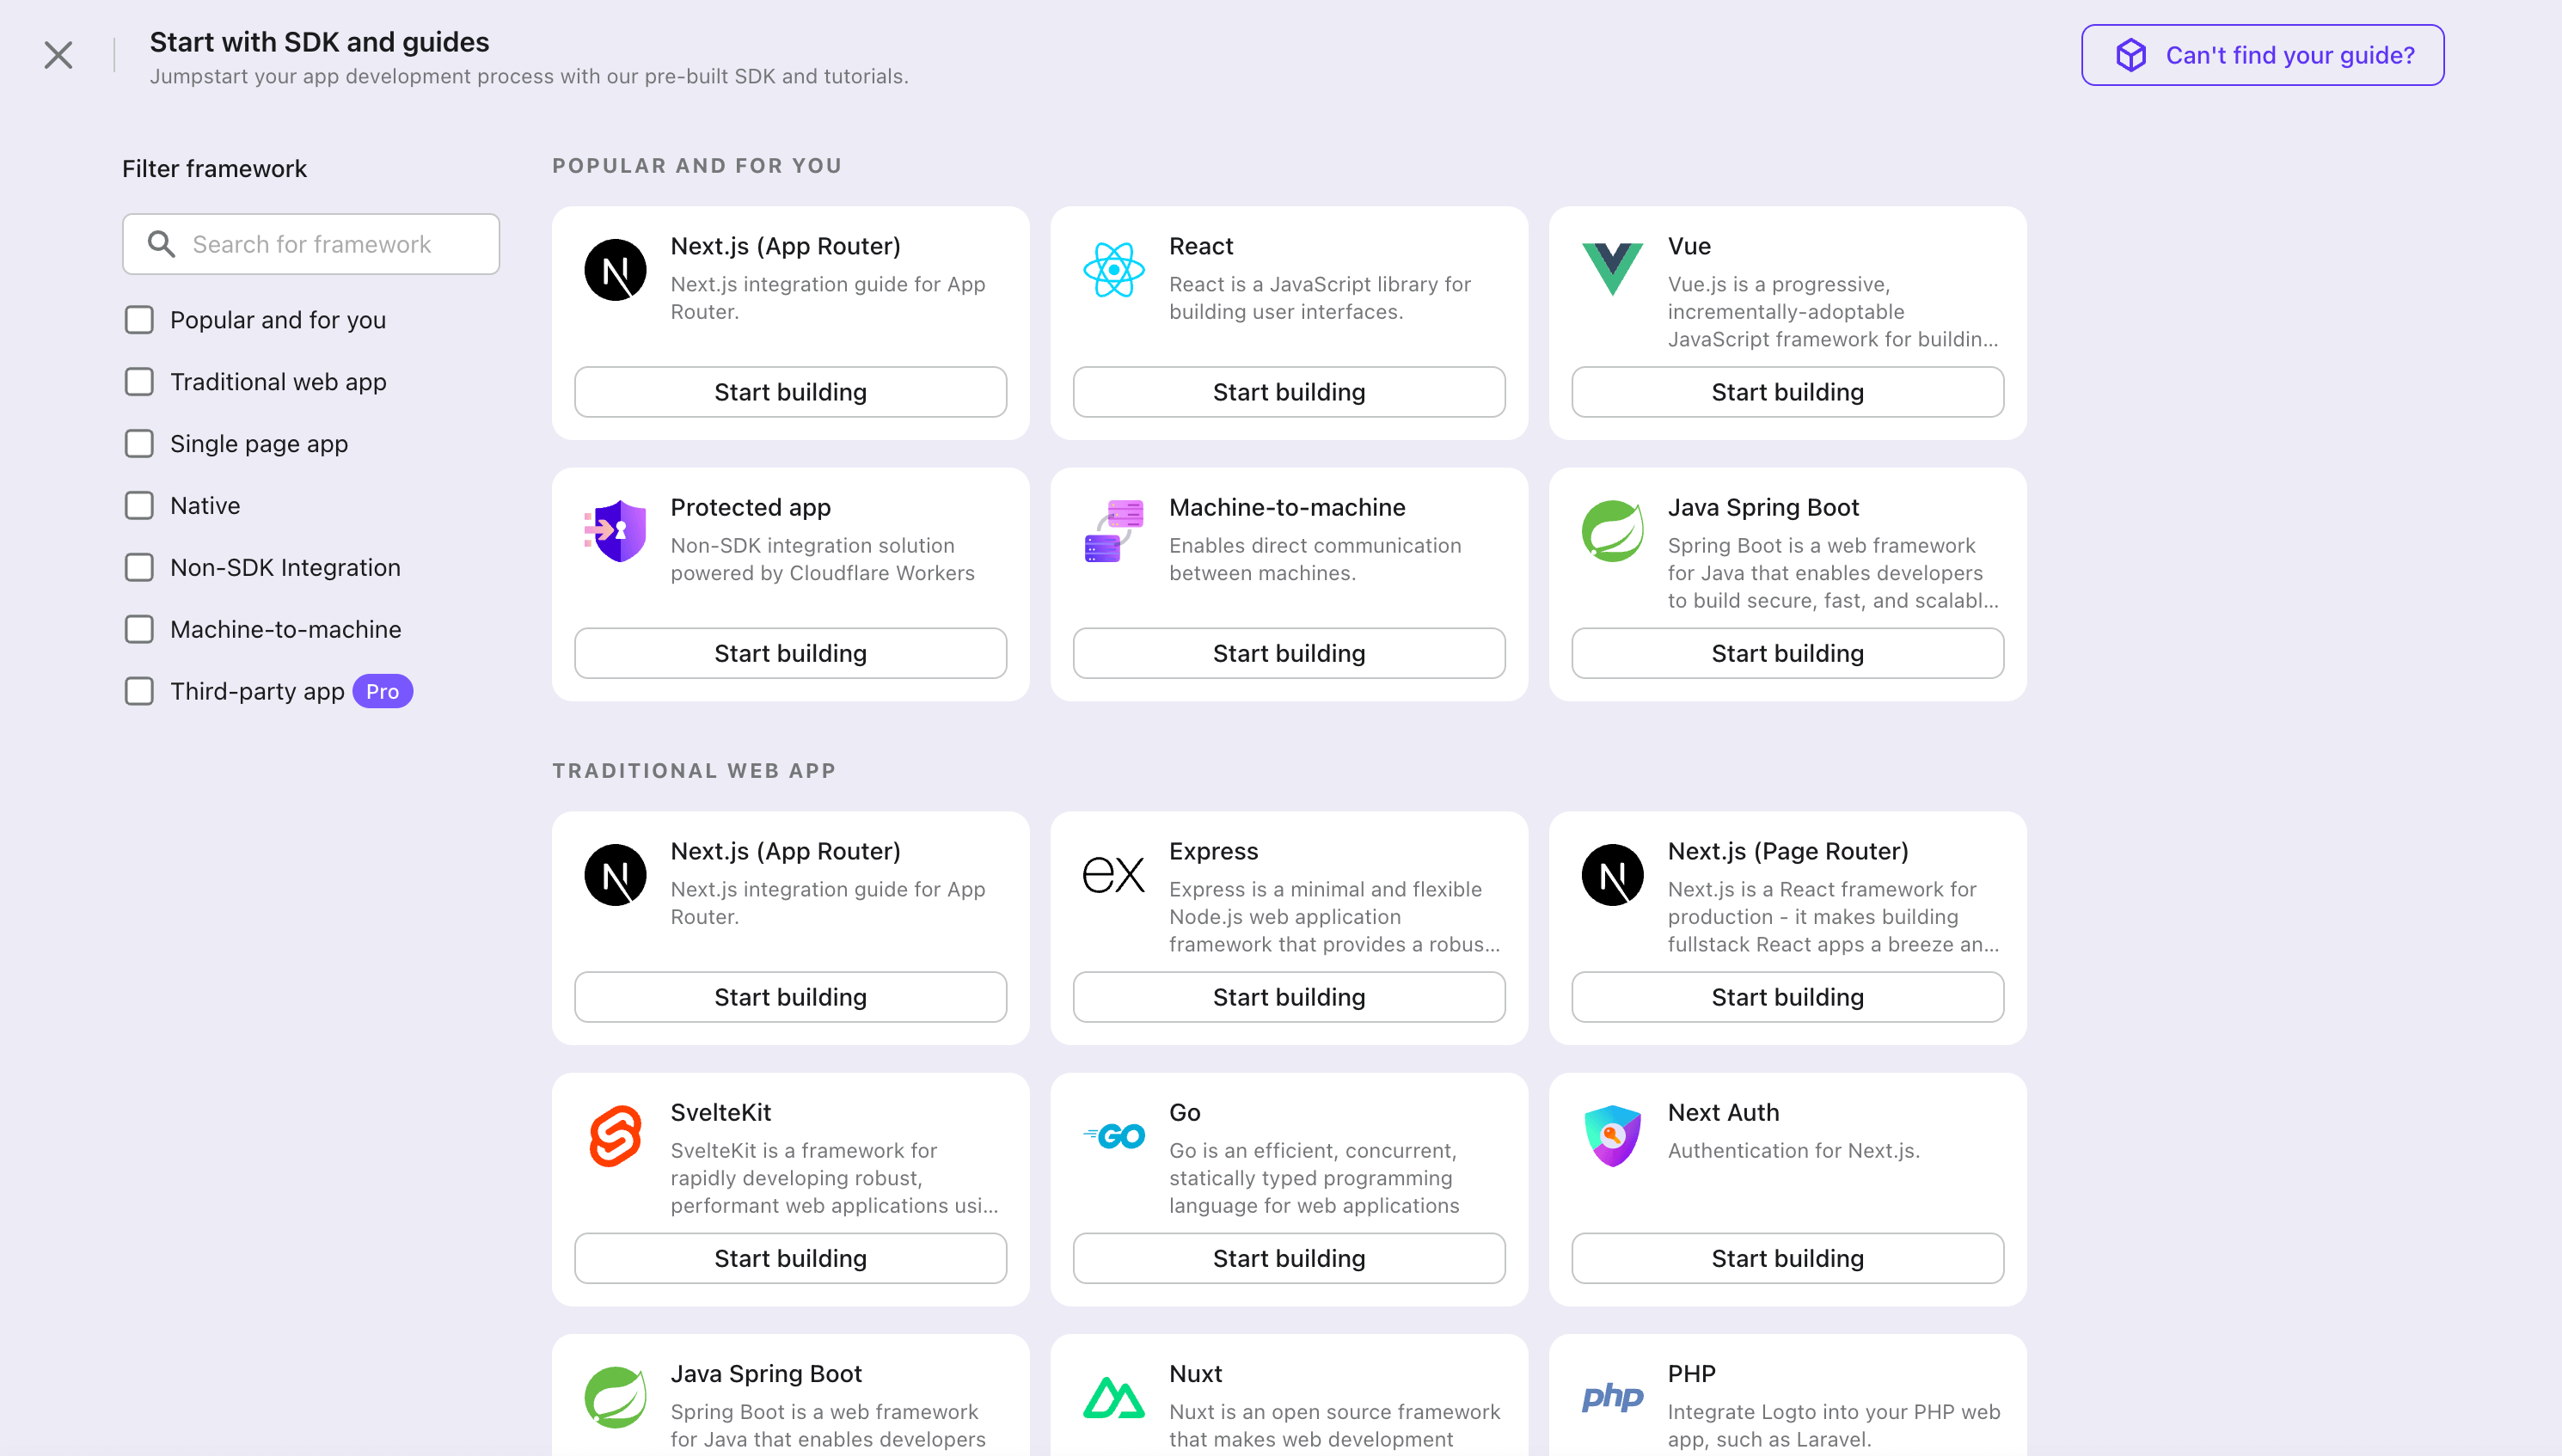
- 開いたモーダルで、左側のクイックフィルターチェックボックスを使用して、利用可能なすべての "ネイティブアプリ" フレームワークをフィルタリングするか、"ネイティブアプリ" セクションをクリックします。"Android" フレームワークカードをクリックして、アプリケーションの作成を開始します。
- アプリケーション名を入力します。例:「Bookstore」と入力し、「Create application」をクリックします。
🎉 タダーン!Logto で最初のアプリケーションを作成しました。詳細な統合ガイドを含むお祝いページが表示されます。ガイドに従って、アプリケーションでの体験を確認してください。
Android SDK を統合する
- この例は View システム と View Model に基づいていますが、Jetpack Compose を使用する場合でも概念は同じです。
- この例は Kotlin で書かれていますが、Java でも概念は同じです。
- Kotlin と Java のサンプルプロジェクトは、私たちの SDK リポジトリ で利用可能です。
- チュートリアルビデオは、私たちの YouTube チャンネル で視聴できます。
インストール
Logto Android SDK のサポートされている最小 Android API レベルは 24 です。
Logto Android SDK には 2 つの主要バージョンがあります:
- v3:サインイン体験を Chrome Custom Tabs(システムブラウザ)で開きます。これによりパスキーサインインが可能となり、ブラウザセッションが共有されます。なお、v3 では WeChat (Native) および Alipay (Native) コネクターのサポートが削除されています。代わりに WeChat (Web) および Alipay (Web) を利用できます(これらはブラウザ経由で動作します)。ネイティブコネクターに依存している場合は v2 をご利用ください。
- v2:サインイン体験を埋め込み WebView で開きます。これはネイティブソーシャルコネクターに必要ですが、パスキーサインイン はサポートされません(WebView はパスキーの基盤となる WebAuthn をサポートしていません)。
このガイドでは両バージョンをカバーしています。下記のタブでバージョンを選択すると、ガイド全体でその選択が同期されます。
Logto Android SDK をインストールする前に、Gradle プロジェクトのビルドファイルで mavenCentral() がリポジトリ設定に追加されていることを確認してください:
dependencyResolutionManagement {
  repositories {
    mavenCentral()
  }
}
依存関係に Logto Android SDK を追加します:
- v3
- v2
最新版の v3 リリースをバージョンとして使用します:
- Kotlin
- Groovy
dependencies {
  implementation("io.logto.sdk:android:3.0.0")
}
dependencies {
  implementation 'io.logto.sdk:android:3.0.0'
}
- Kotlin
- Groovy
dependencies {
  implementation("io.logto.sdk:android:2.0.3")
}
dependencies {
  implementation 'io.logto.sdk:android:2.0.3'
}
SDK はインターネットアクセスが必要なため、AndroidManifest.xml ファイルに次のパーミッションを追加してください:
<?xml version="1.0" encoding="utf-8"?>
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
  xmlns:tools="http://schemas.android.com/tools">

  <!-- インターネットパーミッションを追加 -->
  <uses-permission android:name="android.permission.INTERNET" />

  <!-- その他の設定... -->
</manifest>
LogtoClient の初期化
LogtoViewModel.kt を作成し、このビューモデルで LogtoClient を初期化します:
//...他のインポート
import io.logto.sdk.android.LogtoClient
import io.logto.sdk.android.type.LogtoConfig

class LogtoViewModel(application: Application) : AndroidViewModel(application) {
    private val logtoConfig = LogtoConfig(
          endpoint = "<your-logto-endpoint>",
          appId = "<your-app-id>",
          scopes = null,
          resources = null,
          usingPersistStorage = true,
    )

    private val logtoClient = LogtoClient(logtoConfig, application)

    companion object {
        val Factory: ViewModelProvider.Factory = object : ViewModelProvider.Factory {
            @Suppress("UNCHECKED_CAST")
            override fun <T : ViewModel> create(
                modelClass: Class<T>,
                extras: CreationExtras
            ): T {
                // extras から Application オブジェクトを取得
                val application = checkNotNull(extras[APPLICATION_KEY])
                return LogtoViewModel(application) as T
            }
        }
    }
}
次に、MainActivity.kt のために LogtoViewModel を作成します:
//...他のインポート
class MainActivity : AppCompatActivity() {
    private val logtoViewModel: LogtoViewModel by viewModels { LogtoViewModel.Factory }
    //...他のコード
}
リダイレクト URI の設定
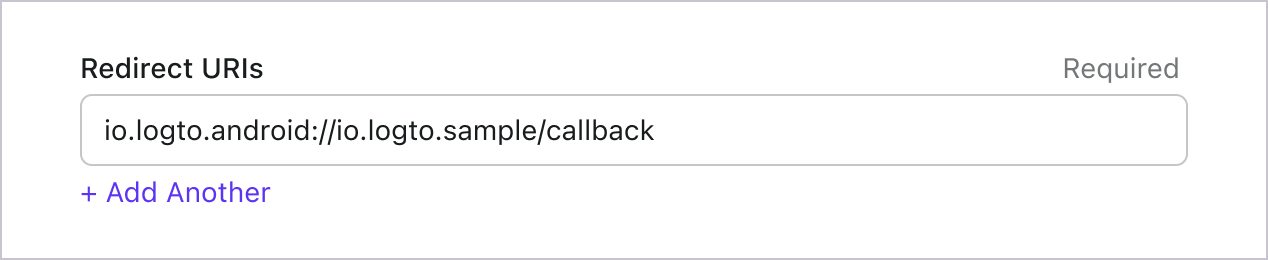
Logto コンソールのアプリケーション詳細ページに切り替えましょう。リダイレクト URI io.logto.android://io.logto.sample/callback を追加し、「変更を保存」をクリックします。
サインインとサインアウトの実装
logtoClient.signIn を呼び出す前に、Admin Console でリダイレクト URI
が正しく設定されていることを確認してください。 :::
logtoClient.signIn を使ってユーザーのサインイン、logtoClient.signOut を使ってユーザーのサインアウトができます。
- v3
- v2
v3 では、logtoClient.signOut は完全なサインアウトを実行します:ローカルの認証情報をクリアし、リフレッシュ トークン (Refresh token) を取り消し、エンドセッションエンドポイントをブラウザで開いて Logto セッションを終了します。その後、ブラウザはポストサインアウトリダイレクト URI を通じてアプリに戻ります。使用前に Logto コンソールのアプリケーション詳細ページに移動し、ポストサインアウトリダイレクト URI io.logto.android://io.logto.sample/callback を追加して「変更を保存」をクリックしてください。ポストサインアウトリダイレクト URI はリダイレクト URI と同じパターンに従い、そのスキームも logtoRedirectScheme マニフェストプレースホルダーと一致する必要があります。
例えば、Android アプリの場合:
//...他のインポート
class LogtoViewModel(application: Application) : AndroidViewModel(application) {
    // ...他のコード

    // 認証 (Authentication) 状態を監視する LiveData を追加
    private val _authenticated = MutableLiveData(logtoClient.isAuthenticated)
    val authenticated: LiveData<Boolean>
        get() = _authenticated

    fun signIn(context: Activity) {
        logtoClient.signIn(context, "io.logto.android://io.logto.sample/callback") { logtoException ->
            logtoException?.let { println(it) }
            // LiveData を更新
            _authenticated.postValue(logtoClient.isAuthenticated)
        }
    }

    fun signOut(context: Activity) {
        logtoClient.signOut(context, "io.logto.android://io.logto.sample/callback") { logtoException ->
            logtoException?.let { println(it) }
            // LiveData を更新
            _authenticated.postValue(logtoClient.isAuthenticated)
        }
    }
}
次に、アクティビティ内で signIn と signOut メソッドを呼び出します:
class MainActivity : AppCompatActivity() {
    override fun onCreate(savedInstanceState: Bundle?) {
        //...他のコード

        // レイアウトに id "sign_in_button" のボタンがあると仮定
        val signInButton = findViewById<Button>(R.id.sign_in_button)
        signInButton.setOnClickListener {
            logtoViewModel.signIn(this)
        }

        // レイアウトに id "sign_out_button" のボタンがあると仮定
        val signOutButton = findViewById<Button>(R.id.sign_out_button)
        signOutButton.setOnClickListener {
            if (logtoViewModel.authenticated) { // ユーザーが認証 (Authentication) されているか確認
                logtoViewModel.signOut(this)
            }
        }

        // 認証 (Authentication) 状態を監視して UI を更新
        logtoViewModel.authenticated.observe(this) { authenticated ->
            if (authenticated) {
                // ユーザーが認証 (Authentication) されている
                signInButton.visibility = View.GONE
                signOutButton.visibility = View.VISIBLE
            } else {
                // ユーザーが認証 (Authentication) されていない
                signInButton.visibility = View.VISIBLE
                signOutButton.visibility = View.GONE
            }
        }

    }
}
- ポストサインアウトリダイレクト URI なしで
logtoClient.signOut(context)を呼び出すこともできます。この場合、コンソールでの設定は不要です:ブラウザに Logto のサインアウトページが表示され、ユーザーは手動で閉じてアプリに戻ります。 - UI コンテキストが利用できない場合は、
logtoClient.clearCredentialsを呼び出してローカルの認証情報をクリアし、リフレッシュ トークン (Refresh token) を取り消すことができます。ただし、この場合ブラウザ上の Logto セッションは維持されるため、次回のsignInでそのセッションを通じてユーザーがサイレントにサインインされる可能性があります。
例えば、Android アプリの場合:
//...他のインポート
class LogtoViewModel(application: Application) : AndroidViewModel(application) {
    // ...他のコード

    // 認証 (Authentication) 状態を監視する LiveData を追加
    private val _authenticated = MutableLiveData(logtoClient.isAuthenticated)
    val authenticated: LiveData<Boolean>
        get() = _authenticated

    fun signIn(context: Activity) {
        logtoClient.signIn(context, "io.logto.android://io.logto.sample/callback") { logtoException ->
            logtoException?.let { println(it) }
            // LiveData を更新
            _authenticated.postValue(logtoClient.isAuthenticated)
        }
    }

    fun signOut() {
        logtoClient.signOut { logtoException ->
            logtoException?.let { println(it) }
            // LiveData を更新
            _authenticated.postValue(logtoClient.isAuthenticated)
        }
    }
}
次に、アクティビティ内で signIn と signOut メソッドを呼び出します:
class MainActivity : AppCompatActivity() {
    override fun onCreate(savedInstanceState: Bundle?) {
        //...他のコード

        // レイアウトに id "sign_in_button" のボタンがあると仮定
        val signInButton = findViewById<Button>(R.id.sign_in_button)
        signInButton.setOnClickListener {
            logtoViewModel.signIn(this)
        }

        // レイアウトに id "sign_out_button" のボタンがあると仮定
        val signOutButton = findViewById<Button>(R.id.sign_out_button)
        signOutButton.setOnClickListener {
            if (logtoViewModel.authenticated) { // ユーザーが認証 (Authentication) されているか確認
                logtoViewModel.signOut()
            }
        }

        // 認証 (Authentication) 状態を監視して UI を更新
        logtoViewModel.authenticated.observe(this) { authenticated ->
            if (authenticated) {
                // ユーザーが認証 (Authentication) されている
                signInButton.visibility = View.GONE
                signOutButton.visibility = View.VISIBLE
            } else {
                // ユーザーが認証 (Authentication) されていない
                signInButton.visibility = View.VISIBLE
                signOutButton.visibility = View.GONE
            }
        }

    }
}
チェックポイント: アプリケーションをテストする
これで、アプリケーションをテストできます:
- アプリケーションを実行すると、サインインボタンが表示されます。
- サインインボタンをクリックすると、SDK がサインインプロセスを初期化し、Logto のサインインページにリダイレクトされます。
- サインインすると、アプリケーションに戻り、サインアウトボタンが表示されます。
- サインアウトボタンをクリックして、トークンストレージをクリアし、サインアウトします。
Hugging Face コネクターを追加する
迅速なサインインを有効にし、ユーザーコンバージョンを向上させるために、アイデンティティプロバイダー (IdP) として Android を接続します。Logto ソーシャルコネクターは、いくつかのパラメーター入力を許可することで、この接続を数分で確立するのに役立ちます。
ソーシャルコネクターを追加するには、次の手順に従ってください:
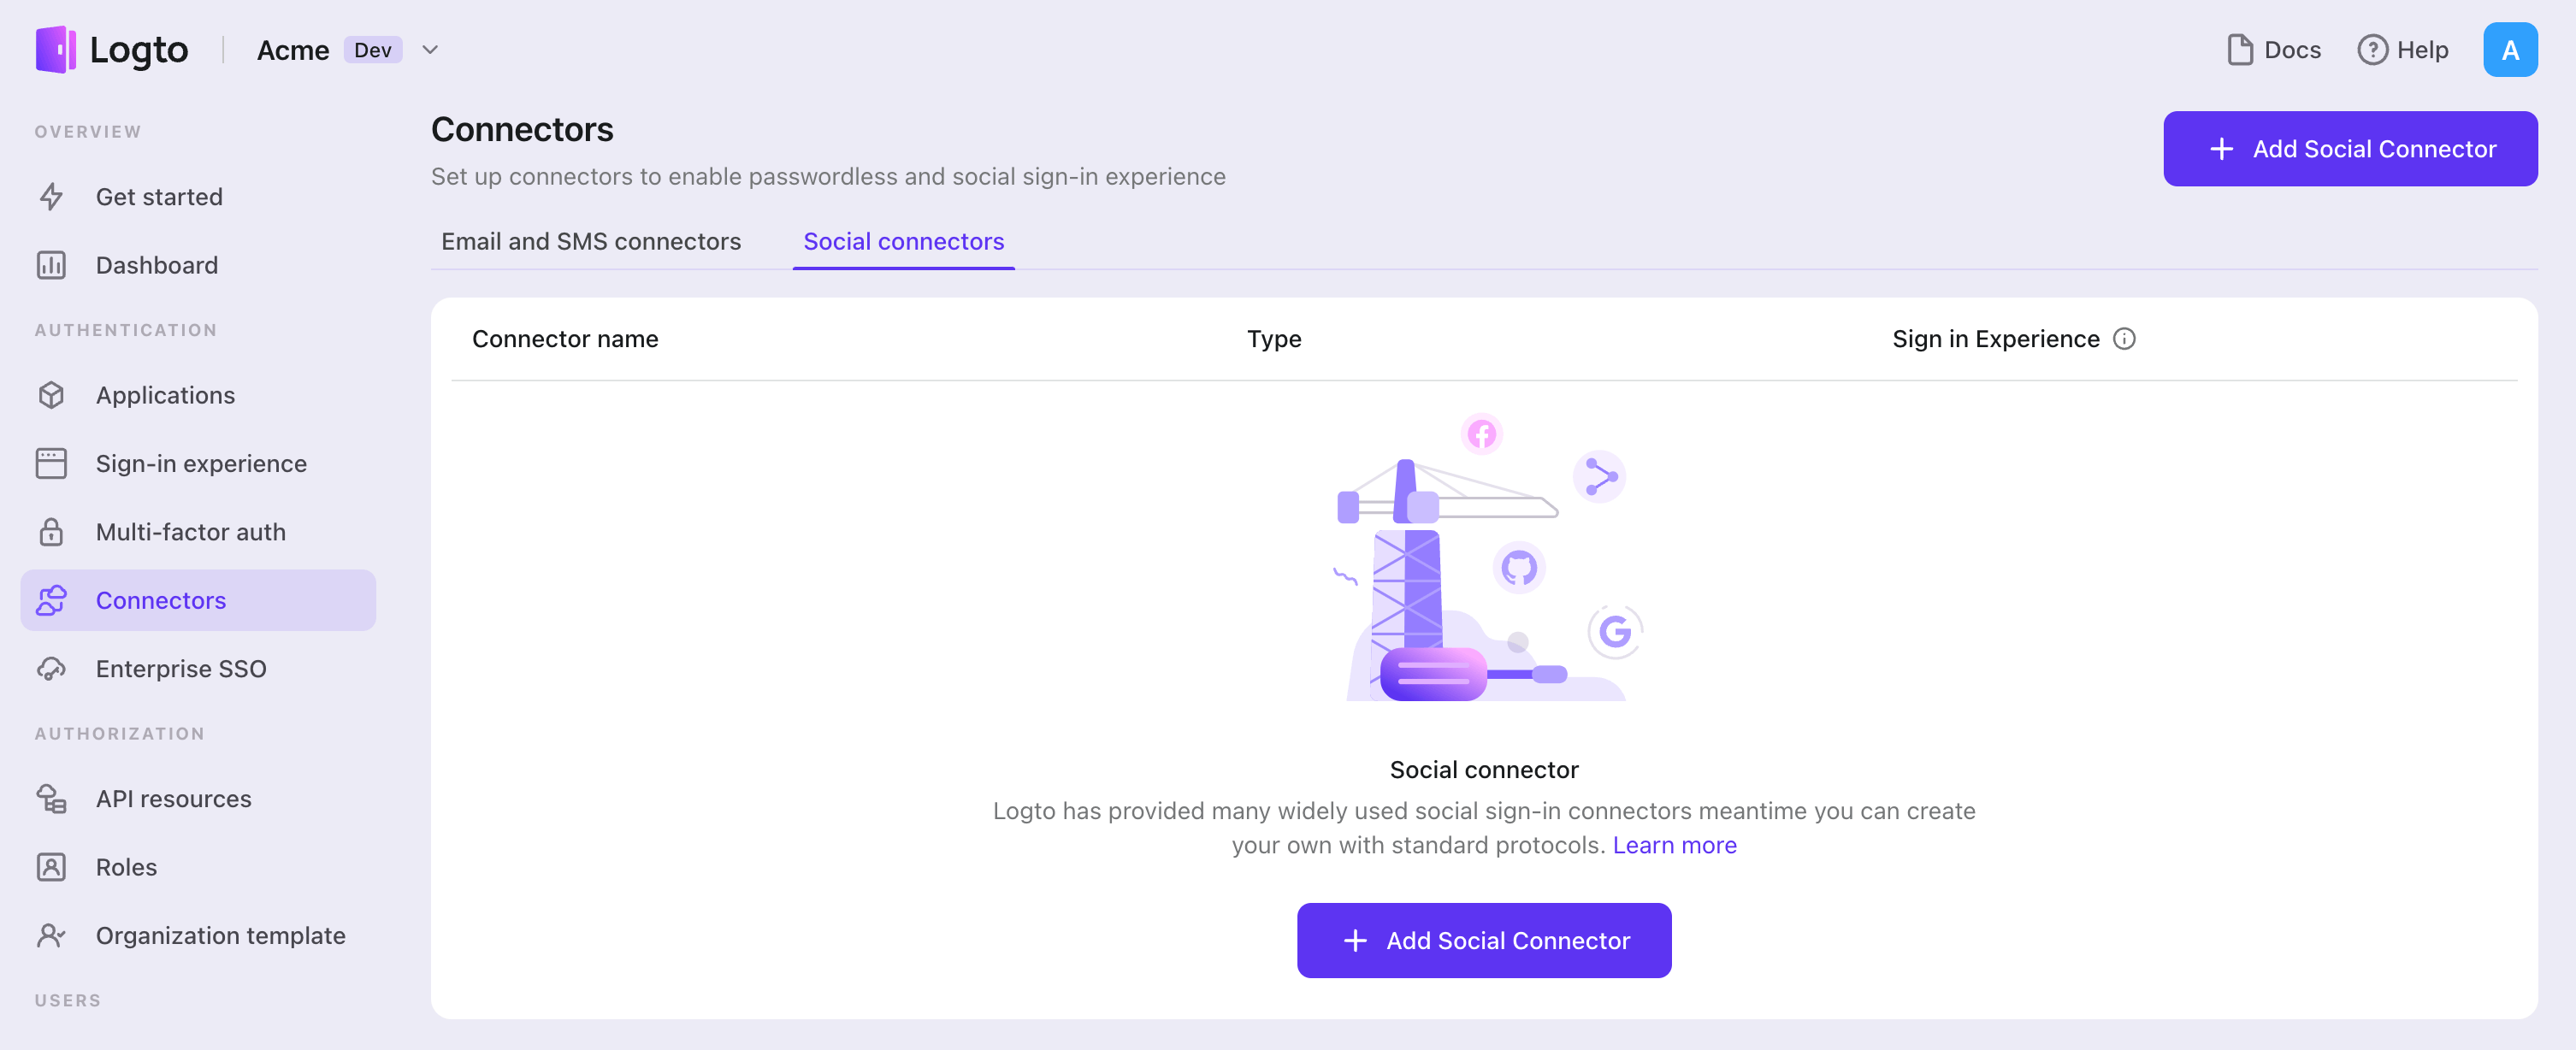
- Console > Connectors > Social Connectors に移動します。
- 「Add social connector」をクリックし、「Hugging Face」を選択します。
- README ガイドに従い、必要なフィールドを完了し、設定をカスタマイズします。
インプレースコネクターガイドに従っている場合は、次のセクションをスキップできます。
Hugging Face OAuth app を設定する
Hugging Face アカウントでサインインする
Hugging Face のウェブサイトにアクセスし、Hugging Face アカウントでサインインします。アカウントをお持ちでない場合は、新しいアカウントを登録することができます。
Hugging Face で OAuth アプリを作成する
OAuth アプリの作成ガイドに従って、新しいアプリケーションを登録します。
作成プロセスでは、次の情報を提供する必要があります:
- Application Name: アプリケーションの名前。
- Homepage URL: アプリケーションのホームページまたはランディングページの URL。
- Logo URL: アプリケーションのロゴの URL。
- Scopes: OAuth アプリに許可されるスコープ。Hugging Face コネクターの場合、通常はユーザーのプロフィール情報を取得するために
profileを使用し、ユーザーのメールアドレスを取得するためにemailを使用します。これらのスコープを使用する場合は、Hugging Face OAuth アプリで許可されていることを確認してください。 - Redirect URI: 認証後にユーザーをリダイレクトする URL。Hugging Face コネクターを作成する際、または作成された Hugging Face コネクターの詳細ページで、Logto 管理コンソールにリダイレクト URI が表示されます。
Hugging Face OAuth アプリの管理
接続されたアプリケーションページに移動すると、既存の OAuth アプリを追加、編集、または削除できます。また、対応する OAuth アプリの設定ページで Client ID を見つけたり、App secrets を生成したりすることができます。
コネクターを設定する
前のセクションで説明した OAuth アプリの詳細ページから取得した Client ID と App Secret を clientId と clientSecret フィールドに入力します。
scope は、スペースで区切られた Hugging Face がサポートするスコープのリストです。指定されていない場合、スコープはデフォルトで profile になります。Hugging Face コネクターの場合、使用したいスコープは profile と email です。profile スコープはユーザーのプロフィール情報を取得するために必要であり、email スコープはユーザーのメールアドレスを取得するために必要です。これらのスコープが Hugging Face OAuth アプリで許可されていることを確認してください(Hugging Face で OAuth アプリを作成するセクションで設定)。
設定タイプ
| Name | Type |
|---|---|
| clientId | string |
| clientSecret | string |
| scope | string |
設定を保存する
Logto コネクター設定エリアで必要な値をすべて記入したことを確認してください。「保存して完了」または「変更を保存」をクリックすると、Hugging Face コネクターが利用可能になります。
サインイン体験で Hugging Face コネクターを有効にする
ソーシャルコネクターを正常に作成したら、サインイン体験で「Hugging Face で続行」ボタンとして有効にすることができます。
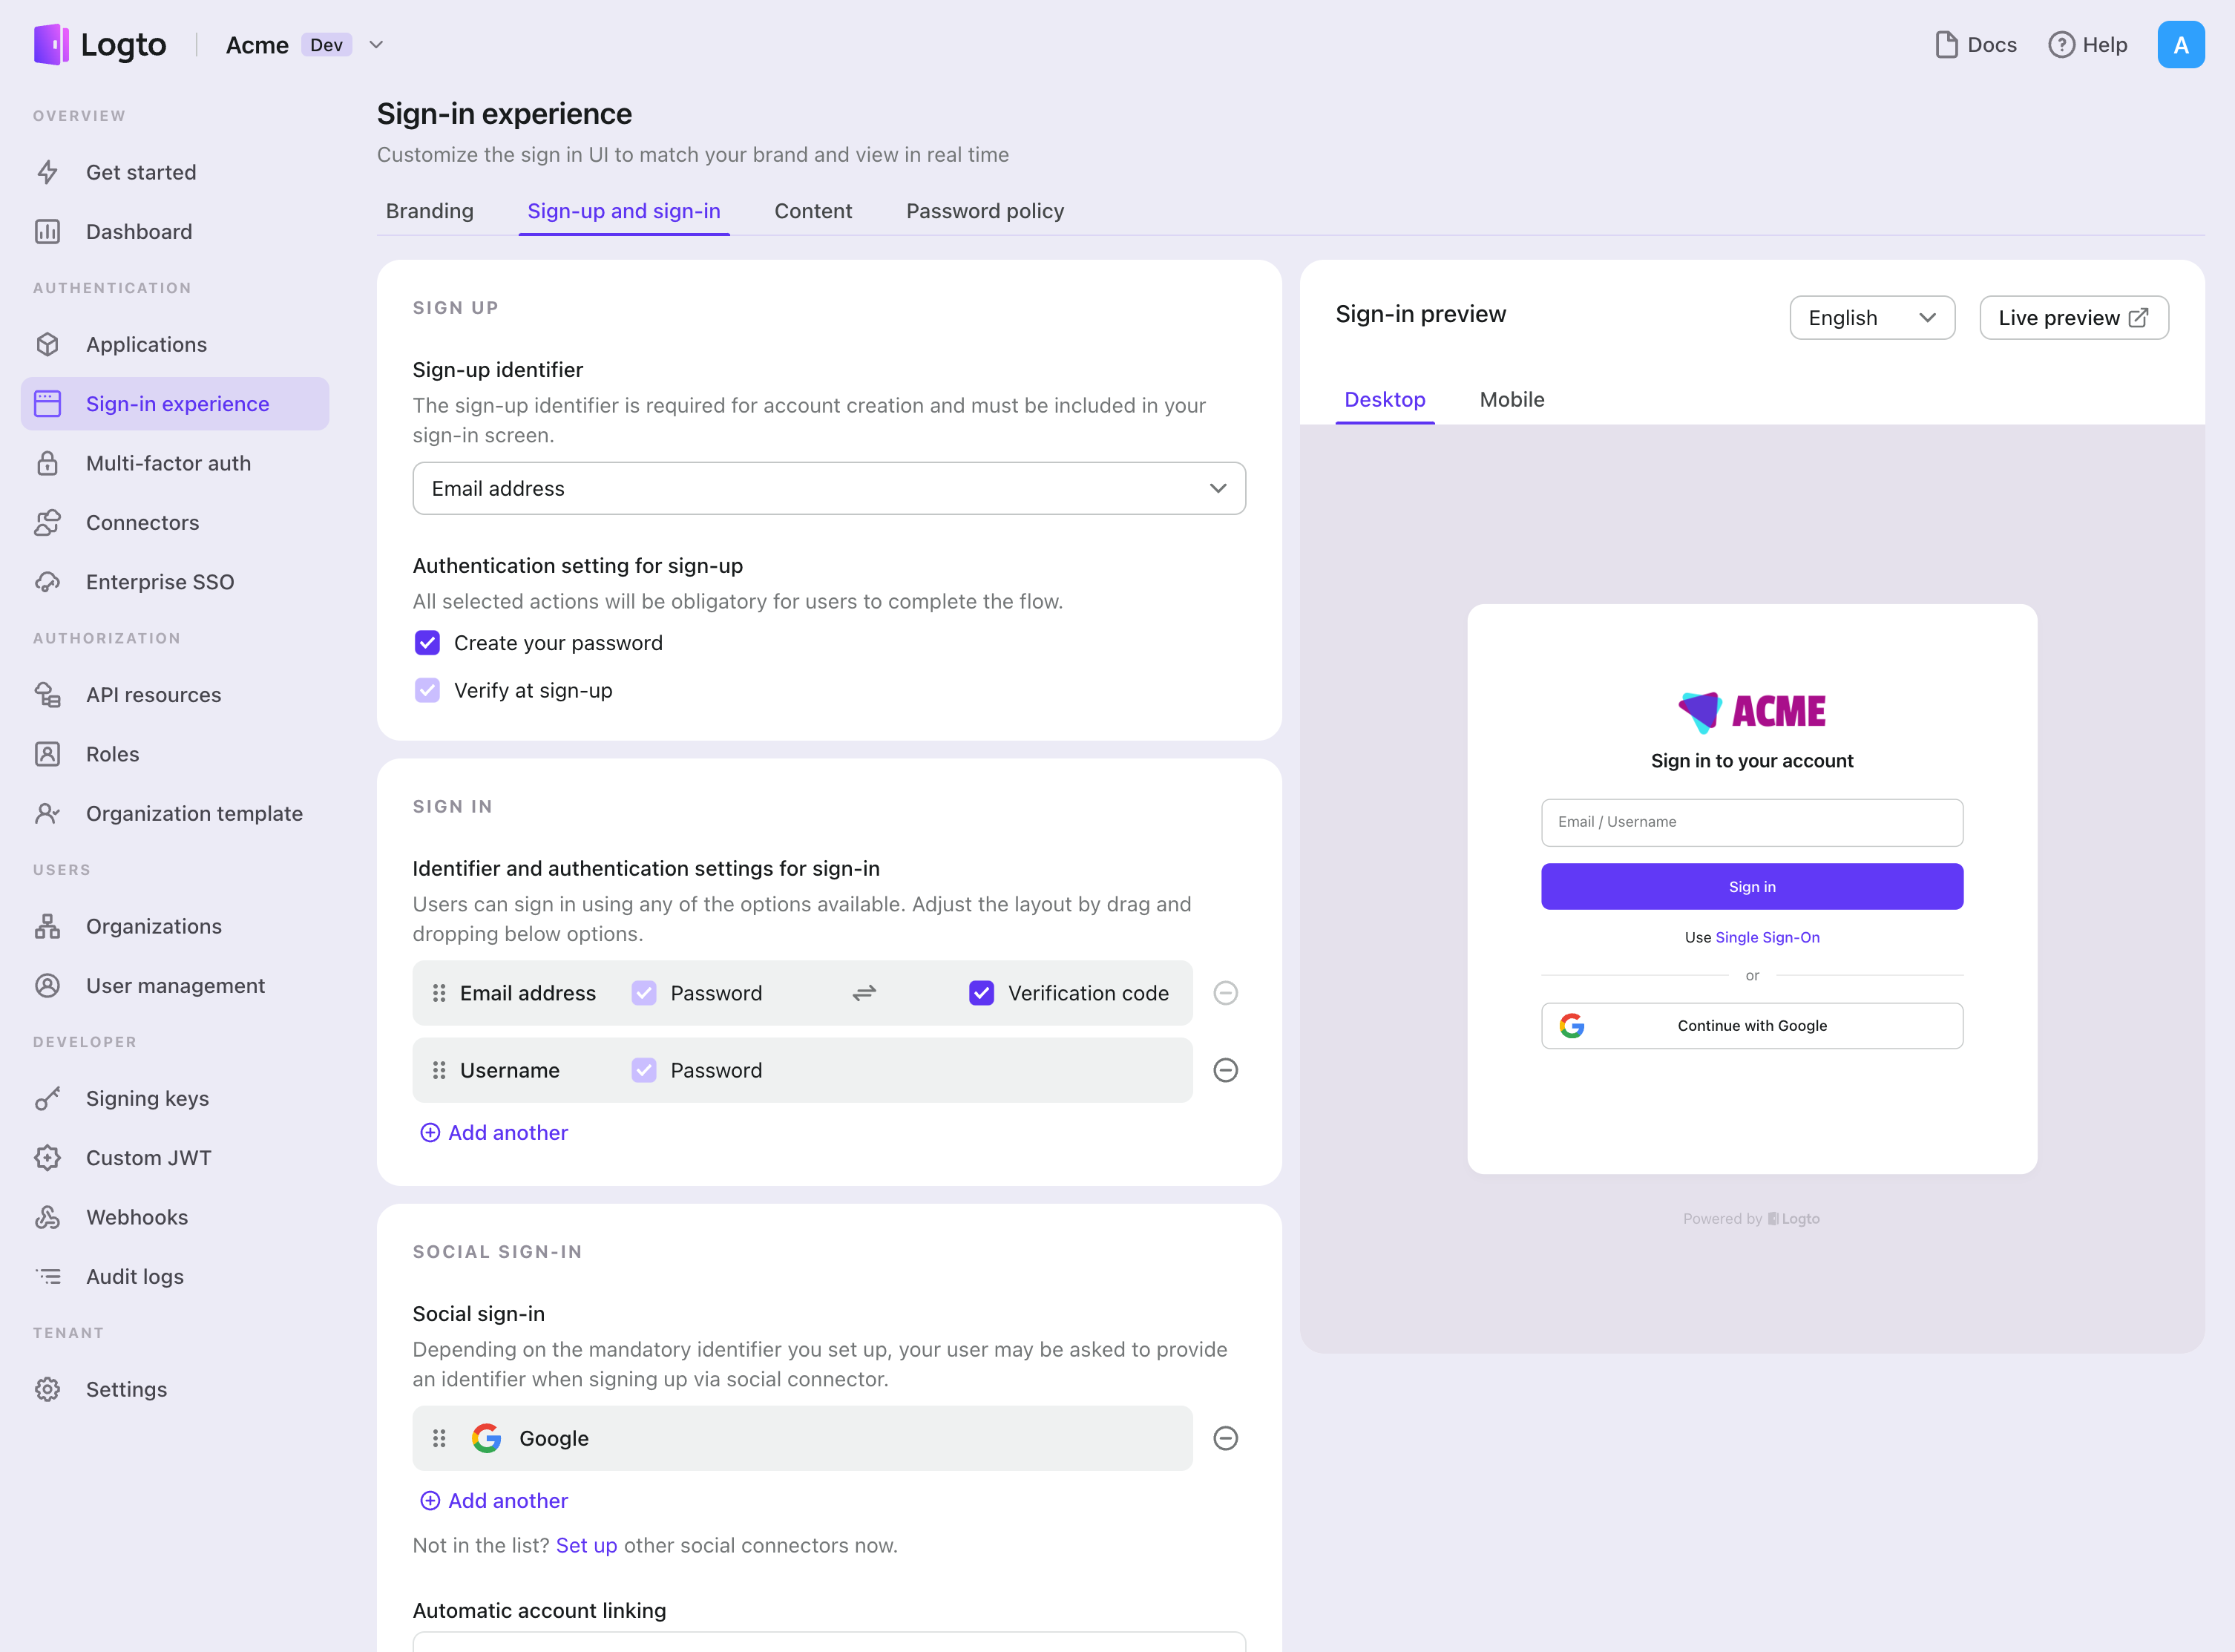
- Console > サインイン体験 > サインアップとサインイン に移動します。
- (オプション)ソーシャルログインのみが必要な場合は、サインアップ識別子に「該当なし」を選択します。
- 設定済みの Hugging Face コネクターを「ソーシャルサインイン」セクションに追加します。
テストと検証
Android (Kotlin / Java) アプリに戻ります。これで Hugging Face を使用してサインインできるはずです。お楽しみください!
さらなる読み物
エンドユーザーフロー:Logto は、MFA やエンタープライズシングルサインオン (SSO) を含む即時使用可能な認証 (Authentication) フローを提供し、アカウント設定、セキュリティ検証、マルチテナント体験の柔軟な実装のための強力な API を備えています。
認可 (Authorization):認可 (Authorization) は、ユーザーが認証 (Authentication) された後に行えるアクションやアクセスできるリソースを定義します。ネイティブおよびシングルページアプリケーションの API を保護し、ロールベースのアクセス制御 (RBAC) を実装する方法を探ります。
組織 (Organizations):特にマルチテナント SaaS や B2B アプリで効果的な組織機能は、テナントの作成、メンバー管理、組織レベルの RBAC、およびジャストインタイムプロビジョニングを可能にします。
顧客 IAM シリーズ:顧客(または消費者)アイデンティティとアクセス管理に関する連続ブログ投稿で、101 から高度なトピックまでを網羅しています。